記者黃文記∕仁德報導
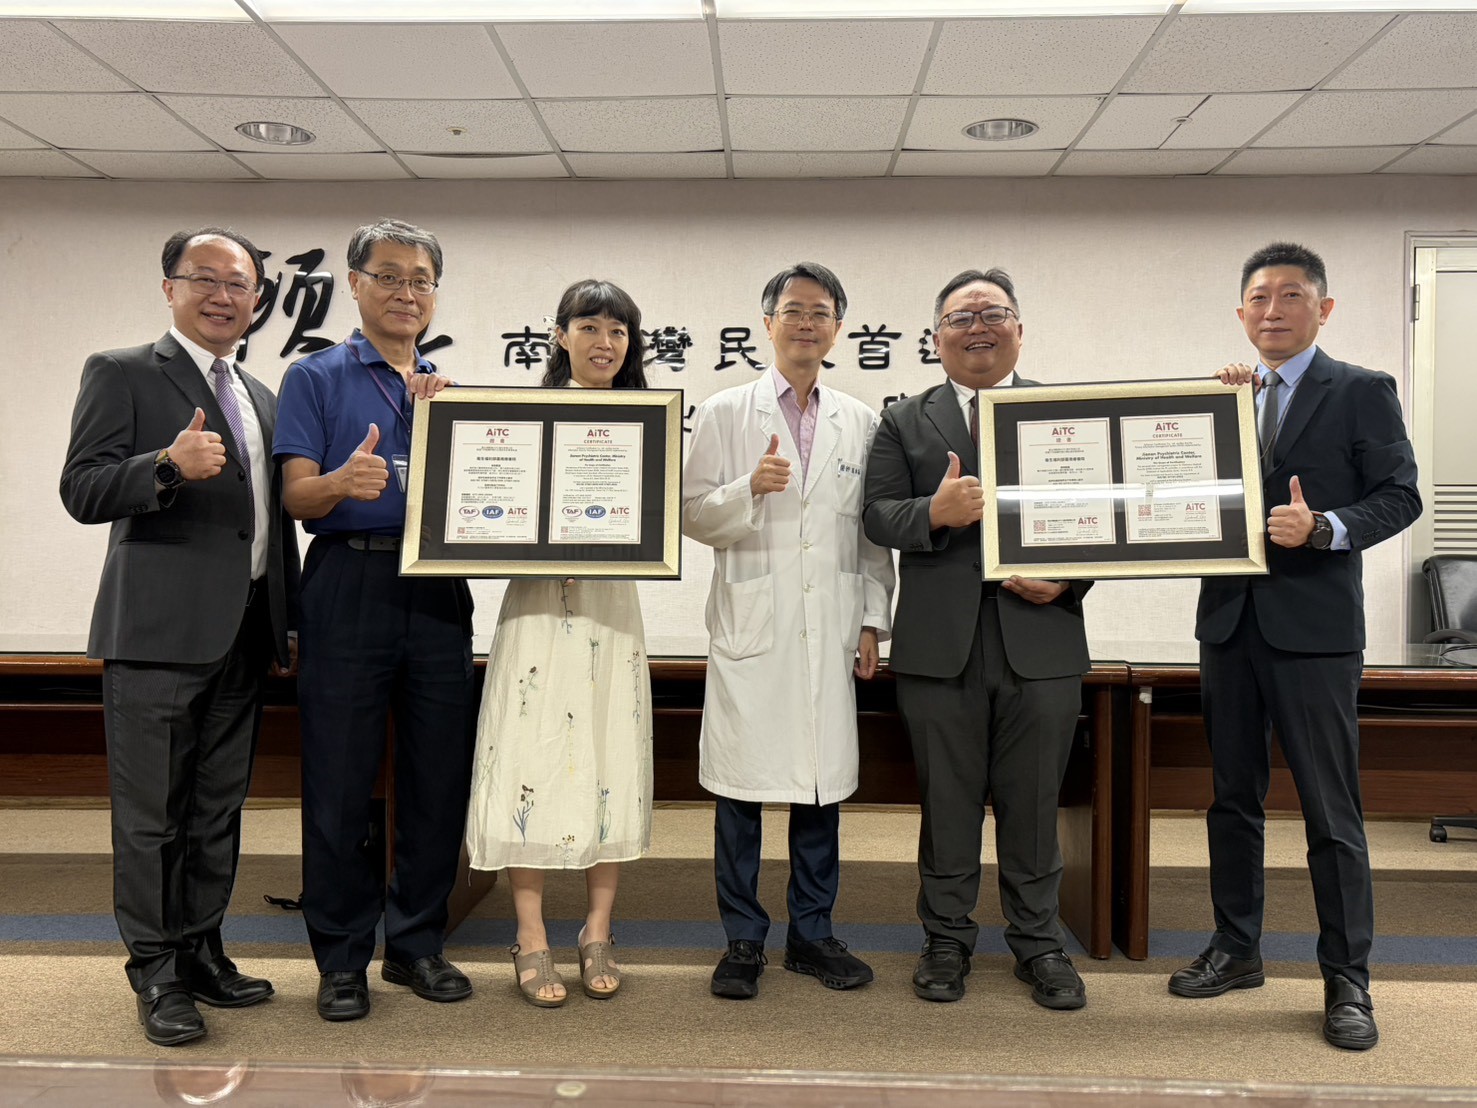
衛福部嘉南療養院持續重視資訊安全與個人資料保護,近期正式通過ISO/IEC 27001:2022資訊安全管理系統及ISO/IEC 27701:2025隱私資訊管理系統驗證,成為衛福部所屬醫療機構中首家通過ISO 27701 驗證之機構,展現醫院在資訊安全以及病人隱私保護上的長期投入與具體成果。
隨著醫療資訊數位化程度日益提升,電子病歷、生命徵象、醫療照護及各項院務資訊系統均承載大量重要資料。嘉療除持續推動醫療服務數位化,也同步強化資訊安全管理制度,透過制度化、標準化的管理機制,降低資訊安全風險,並提升個人資料保護能力。
嘉療代理院長張耿嘉表示,醫療服務的核心是守護病人的健康,而資訊安全與個人資料保護則是數位醫療服務的重要基礎。此次同時取得ISO 27001 及ISO 27701 驗證,代表嘉療不僅重視資訊系統的安全性,也將個人資料及隱私保護納入整體管理機制。
張耿嘉指出,面對醫療數位化及資安威脅持續演變的環境,資安工作並非一次性的建置,而是需要持續改善與全院共同參與。未來嘉療將持續依循國際標準及相關法規要求,強化資訊安全管理、個資保護及資安事件應變能力,讓資訊科技真正成為支持醫療品質與病人安全的重要力量。
嘉療資訊室主任吳郁馨表示,ISO 27001與ISO 27701並不是單純取得一張證書,而是建立一套可以持續運作與改善的管理制度。在驗證過程中,嘉療針對資訊資產、風險管理、存取控制、資訊安全事件管理、個人資料處理及隱私風險等面向進行系統性的檢視與改善,後續有賴策略數位公司顧問及愛台灣稽核團隊共同協助,透過制度與流程的落實,提升整體資訊安全防護能力。