
記者陳柏翰、陳建興∕綜合報導
全球約七成網站運行的程式語言PHP爆發重大安全漏洞,專家警告,隨著修補程式公開,駭客可利用AI迅速找出漏洞並發動攻擊,恐引發一波入侵潮,歐洲多國政府和企業已預防性關閉網站,以降低資安風險。
對此,數位發展部資安署二十二日表示,已啟動緊急應變機制,並成立專案小組應處。台灣約有二萬八千個對外網站使用PHP,政府機關約有二百個網站,但實際受到影響數量會更少,若無法修補漏洞,才會建議將網站下架。資安署呼籲使用PHP的機關、學校及企業,儘速確認版本並完成更新。
中華民國第三方支付服務業商業同業公會已通知全體會員,儘速盤點內部系統及委外服務的PHP使用情形,確認受影響範圍並完成修補,同時檢查是否存在異常存取或入侵跡象。
PHP官方於台灣時間十月二十一日二十一時四十五分公布兩項重大資安漏洞(CVE-2026-109618、CVE-2026-109619)並發布安全更新,修補兩項嚴重漏洞,嚴重度評分均為九點二分。相關漏洞可能使攻擊者在未經身分驗證的情況下,遠端執行程式碼,危及網站、系統運作及資料安全。
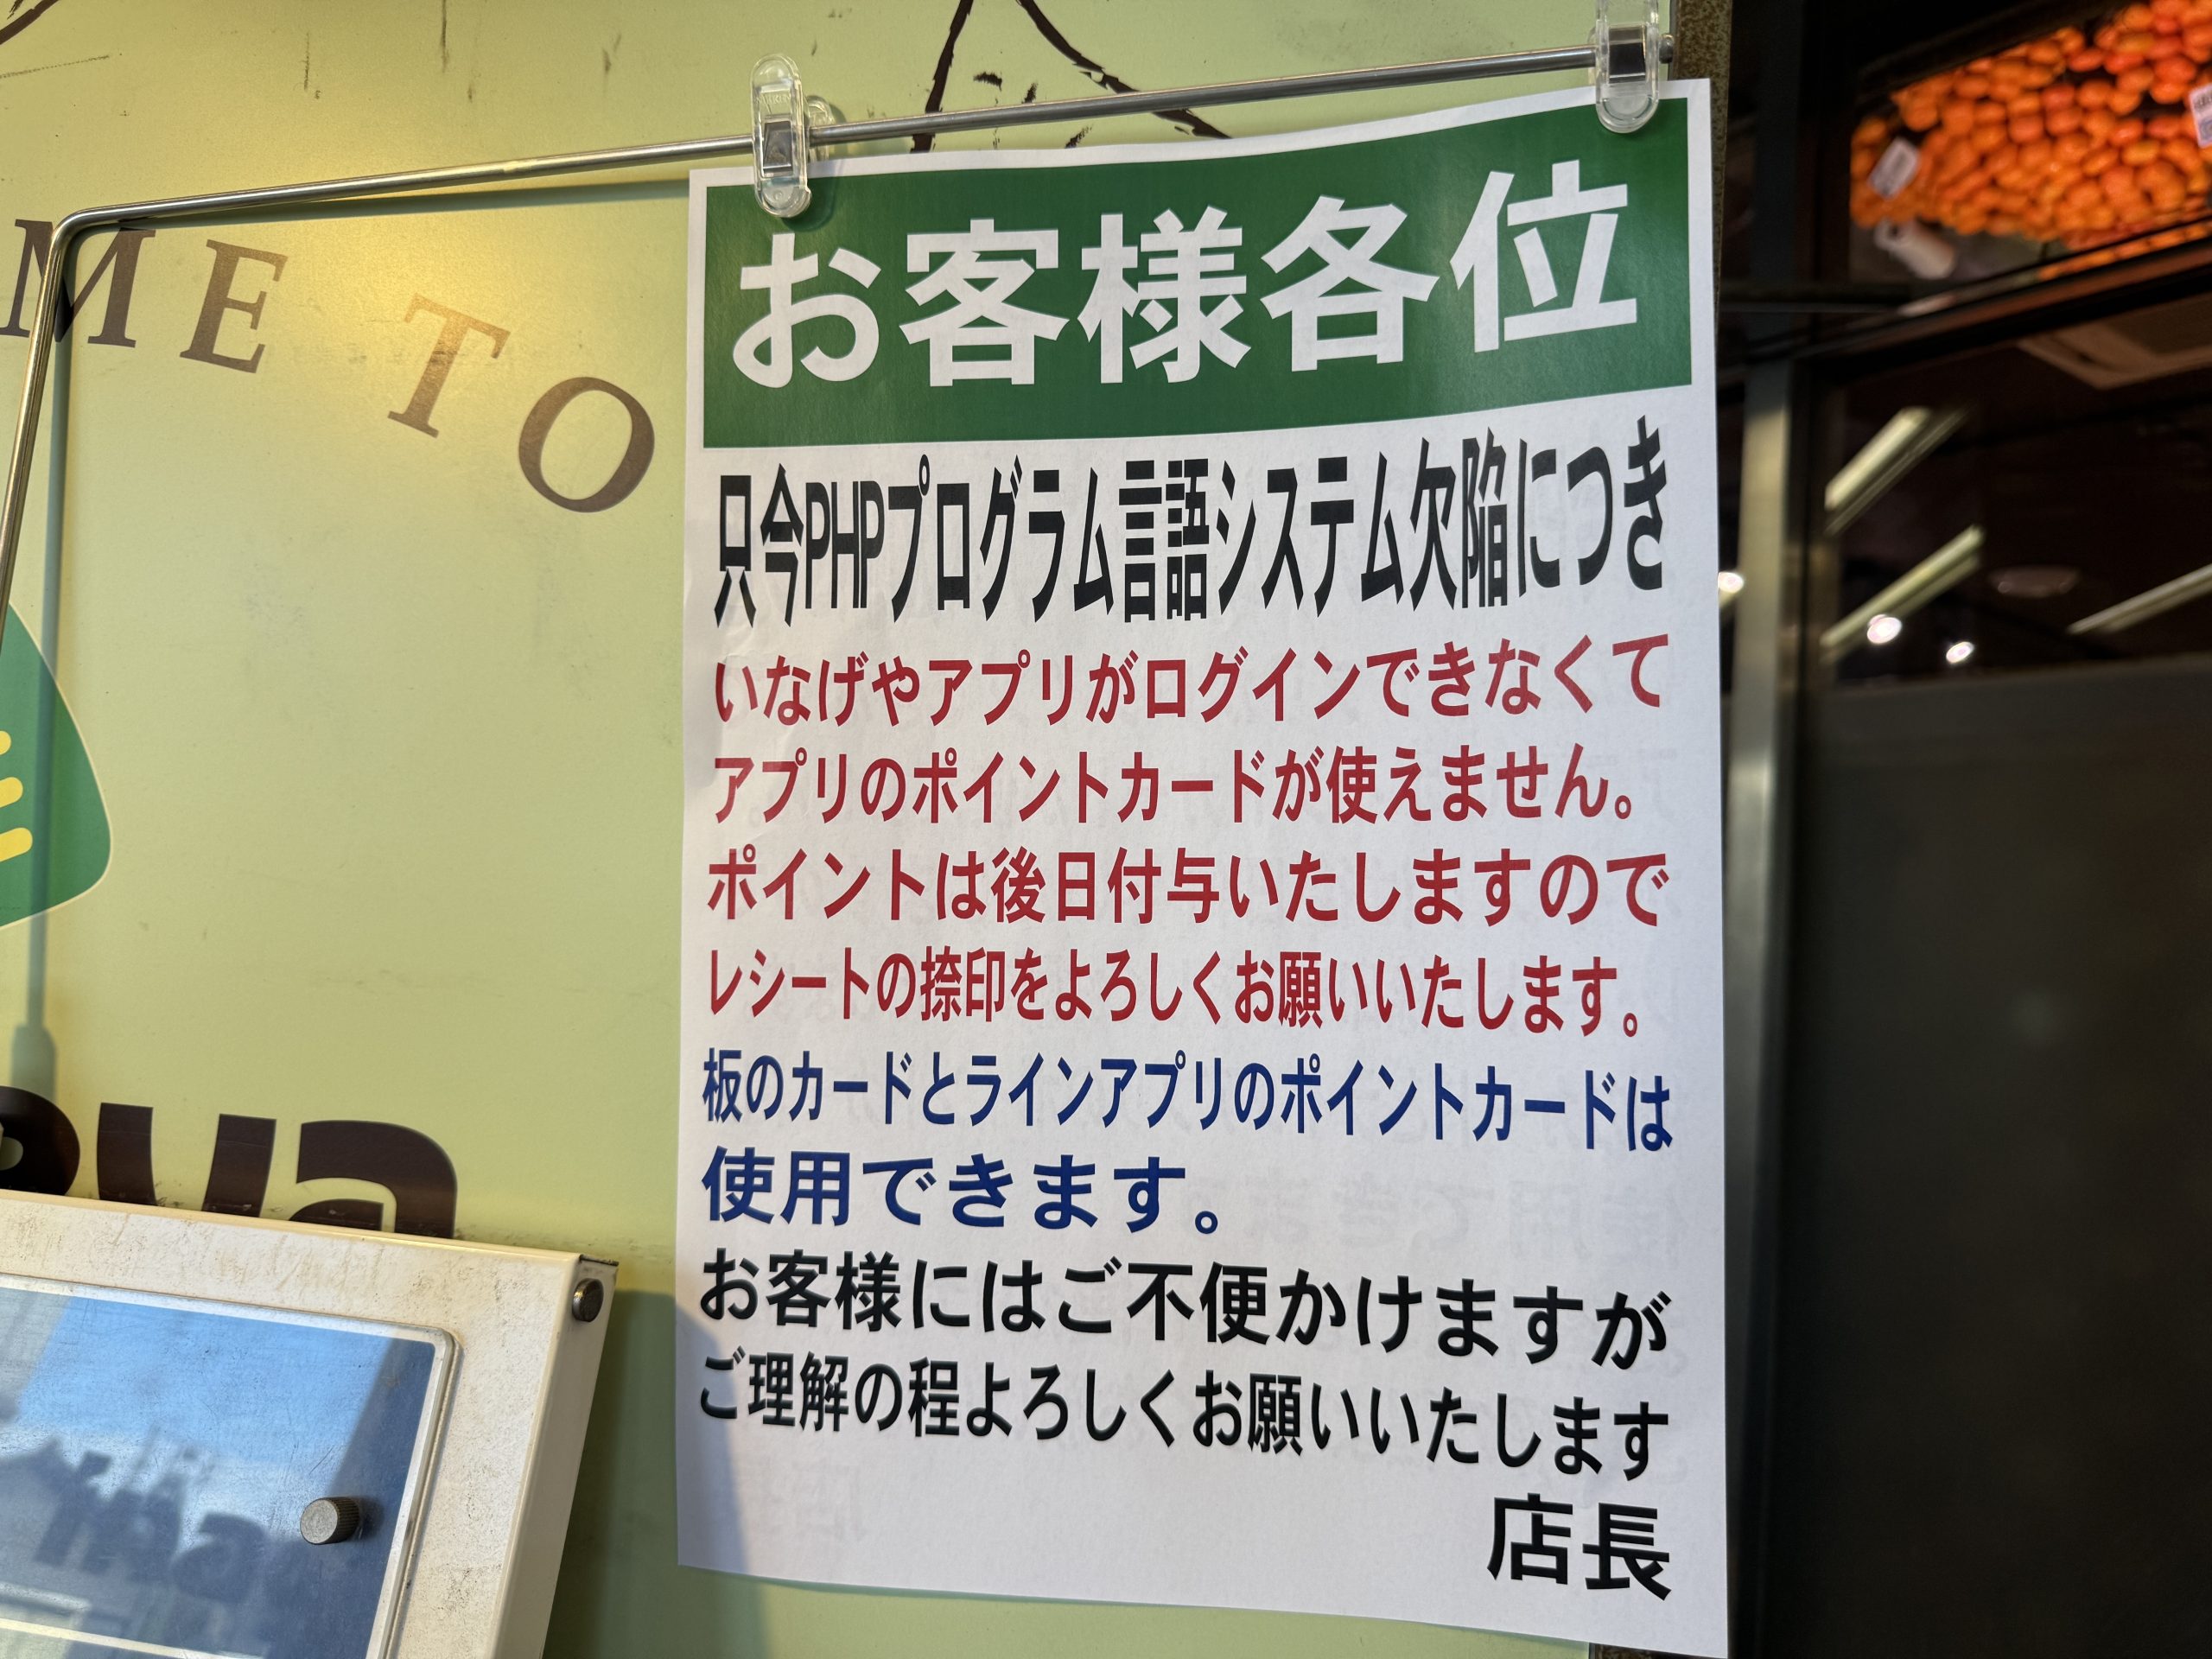
科技公司警告已有駭客利用這些漏洞入侵網站,歐洲多國政府機關因而採取預防性措施,讓相關網站離線。相關修補程式公布後,日本各地前晚掀起一波緊急網站維護潮,包括政府、金融機構、零售業、交通運輸及汽車產業等,都陸續暫停部分網站或線上服務。就連日本首相高市早苗的個人官方網站也一度關閉,直到昨天中午才恢復運作。
由於修補程式現已公開,加上人工智慧(AI)工具能輕易對該漏洞進行逆向分析,資安專家警告,駭客可能趕在網站更新修補程式前搶先發動攻擊,相關人員正嚴陣以待,防範可能出現的入侵潮。
資安研究與事件應變公司TLP:Black共同創辦人雷尤表示,AI正在助長一場「搶攻漏洞的競賽」。
PHP是一種在全球網站廣泛使用的程式語言,主要負責網站後端運作,例如處理使用者輸入資料、會員登入及各項線上服務。這次被發現的重大安全漏洞,據稱已存在超過十年卻一直未被察覺,直到近期才由先進人工智慧(AI)技術發現。